Najnovije
Hakeri ukrali podatke sa milion platnih kartica

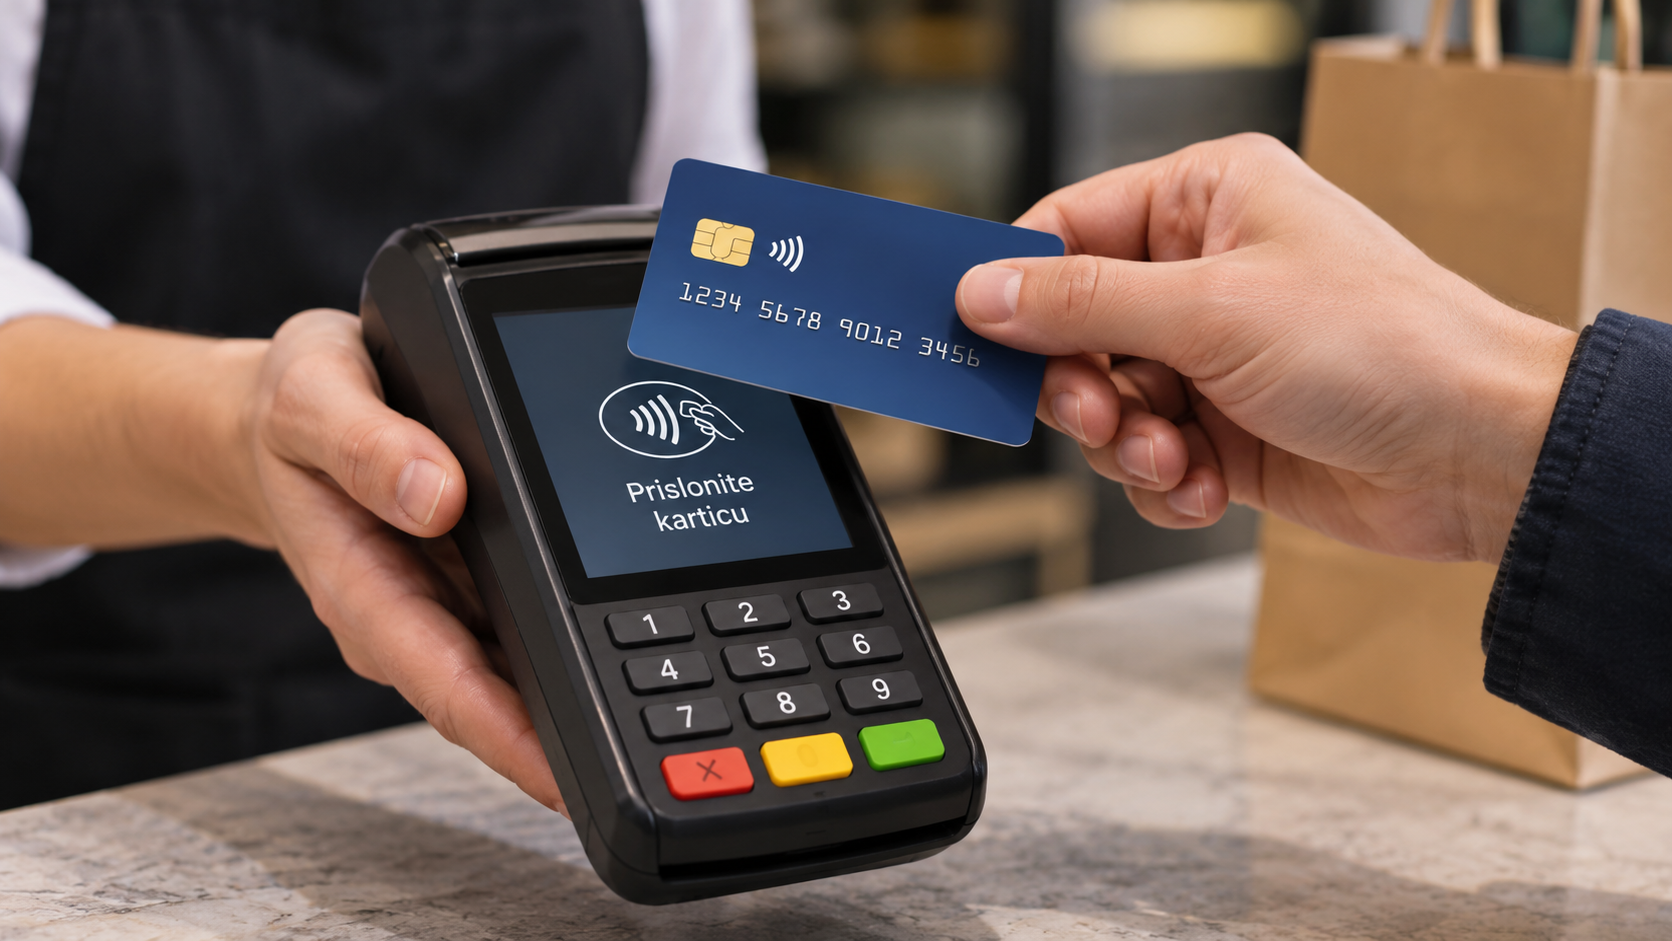
Sajber-kriminalci su kompromitovali 782 terminala za plaćanje (POS terminala) širom sveta, ukravši podatke sa najmanje milion kreditnih i debitnih kartica, a među pogođenim zemljama je i Austrija.
Prema izveštaju IT magazina „Cybernews”, eksperti za bezbednost otkrili su nezaštićen server koji je pripadao napadačima. Na njemu su pronašli zlonamerni softver, hakerske alate i bazu podataka koja je sadržala ukradene podatke o karticama.
Ukupno je kompromitovano 782 POS sistema u više od 20 zemalja. Brazil je posebno teško pogođen, sa 677 ugroženih uređaja. U Sjedinjenim Državama zabeležena su 22 pogođena terminala, a u Rusiji osam. Jedan kompromitovan POS sistem otkriven je i u Austriji. Za još 52 uređaja nije bilo moguće utvrditi kojoj zemlji pripadaju.
Koji podaci o karticama su ukradeni?
Zlonamerni softver je presretao podatke o plaćanju direktno tokom procesa transakcije. Istraživači su u bazi podataka pronašli informacije o najmanje milion različitih kreditnih i debitnih kartica, uključujući:
- Brojeve kartica
- Datume isteka važenja
- Banke izdavaoce i zemlje porekla
- Izdavaoce i vrste kartica
- Vremenske oznake (timestamp) trenutka krađe podataka
Prema izveštaju, trocifreni bezbednosni kodovi koji se nalaze na poleđini kartica nisu bili deo baze podataka. Ipak, ukradeni podaci se i dalje mogu zloupotrebiti za prevare.
Iskorištene stare bezbednosne ranjivosti u sistemu Windows
Napadači su izveli napad iskorišćavanjem bezbednosne ranjivosti u operativnom sistemu Windows. Kompanija Microsoft je ovaj propust već otklonila putem ažuriranja u decembru 2024. godine; međutim, pogođeni POS sistemi očigledno nisu bili adekvatno ažurirani.
Koristeći ovu ranjivost, napadači su stekli široka prava pristupa, a zatim instalirali zlonamerni softver koji je beležio podatke o karticama tokom platnih transakcija. U tu svrhu, poslužili su se programskim kodom koji je već bio javno dostupan, prilagodivši ga za potrebe svog napada.
Šta vlasnici kartica treba da učine?
Za sada nije poznato koja su konkretna preduzeća pogođena, niti da li se među ukradenim podacima nalaze i oni koji pripadaju austrijskim bankarskim karticama.
Stoga bi vlasnici kartica trebalo pažljivo da prate aktivnosti na svojim računima i transakcije obavljene karticama. Svako ko primeti sumnjive transakcije trebalo bi odmah da kontaktira svoju banku ili izdavaoca kartice i zatraži blokiranje te kartice.



Hakeri ukrali podatke sa milion platnih kartica

Austrija na EXPO 2027 otvara vrata novim investicijama i poslovnim partnerstvima

Van Gogova slika „Kestenovi u cvetu” prodata za 190 miliona dolara

Zemljotres rano jutros registrovan u Zubinom Potoku

Putin i Tramp održali bilateralni sastanak na samitu APEC-a u Šenženu

Špijunska zavera na Balkanu – hapšenja posle akcije Mosada, Makedonaca i Grka

Predsednik EPP morao da povuče tvrdnju o ruskom finansiraju FPÖ

Nova pravila za gotovinu – šta se menja

Do 2035. godine islam će prestići hrišćanstvo kao najveća svetska religija