Najnovije
Sajt Ministarstva spoljnih poslova meta hakera tokom prekida rada Microsoft-ovih usluga

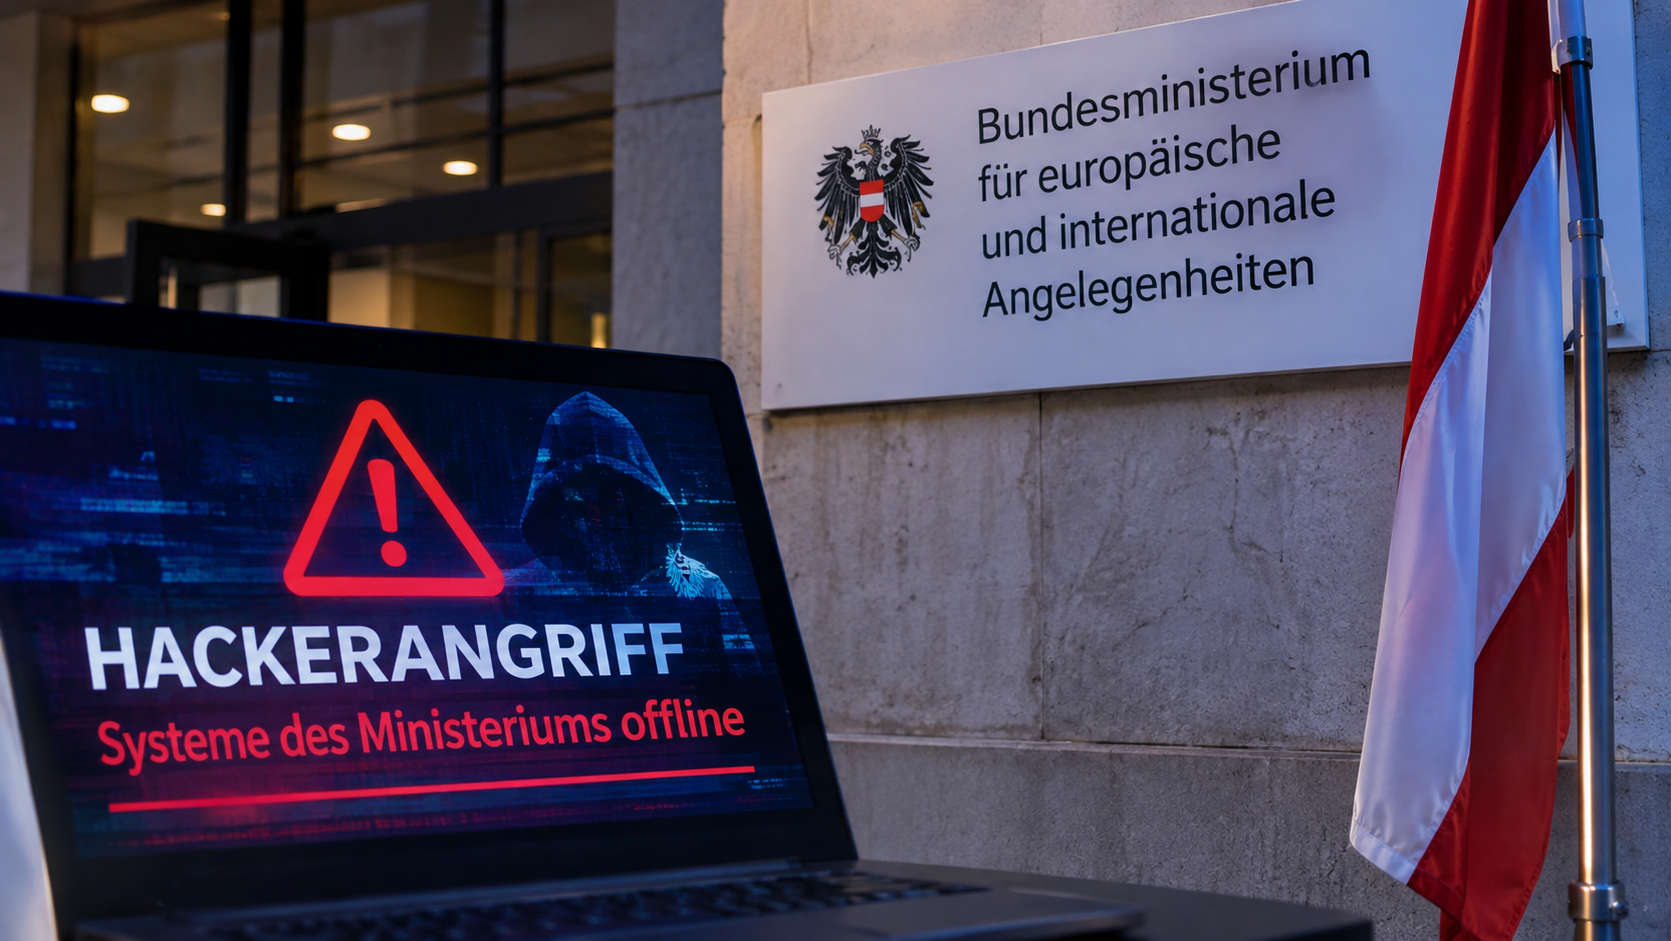
Sajt Ministarstva za evropske i međunarodne poslove Austrije (BMEIA) bio je meta neovlašćenog pristupa, tokom kojeg su treća lica mogla da vide određene službene kontakt podatke zaposlenih.
U noći između 12. i 13. novembra, neovlašćena lica pristupila su sajtu Ministarstva kojim upravlja spoljni pružalac usluga. Ovaj incident dogodio se istovremeno sa globalnim prekidom rada Microsoft-ovih usluga.
Nakon što je neovlašćeni pristup otkriven 13. novembra, odmah je onemogućen.
Odmah po otkrivanju slučaja, Ministarstvo je, sa spoljnim pružaocem usluga, preduzelo mere kako bi sprečilo svaki dalji neovlašćeni pristup. U skladu sa zakonskim obavezama, incident je prijavljen Saveznoj kancelariji za sajber bezbednost i organu nadležnom za zaštitu podataka.
Podacima kojima je pristupljeno
Angažovan je tim stručnjaka da istraži incident. Analiza je pokazala da je neovlašćeni pristup obuhvatio podatke koji sadrže imena i službene kontakt detalje zaposlenih u sedištu BMEIA-e, kao i u njenim diplomatskim predstavništvima u inostranstvu.
Prema utvrđenim činjenicama, lični podaci građana nisu bili ugroženi.
Fokus na najviše bezbednosne standarde
Ministarstvo ovo pitanje shvata izuzetno ozbiljno. S obzirom na to da BMEIA deluje i kao ministarstvo nadležno za pitanja bezbednosti, zaštita sopstvene IT infrastrukture predstavlja glavni prioritet. Njeni sistemi podležu strogim bezbednosnim protokolima i nalaze se pod stalnim nadzorom. Ministarstvo sada koristi ovaj incident, koji je u međuvremenu rešen, kao priliku za sprovođenje dodatnih tehničkih bezbednosnih provera, kako bi se osigurao najviši mogući nivo zaštite.



Minić: Čestitam mukom stečenu slobodu, čuvajmo je; Stevandić: Skupština će nastaviti da štiti nadležnosti Republike Srpske

“Jesenja bajka” prikazala bogato srpsko nasleđe Sentandreje

Moldavija ujedinjenjem sa Rumunijom do članstva u EU?

Od početka godine u Srbiji zabeleženo 30 slučajeva malih boginja, od početka oktobra 25

Danas godišnjica Dejtonskog sporazuma

Austrijanci podržavaju ideju centra za deportaciju u Ruandi

Lekari izražavaju gnev nakon pada sistema „e-card“

Pravni postupak EU protiv Austrije zbog evropskih naloga za hapšenje

Sajt Ministarstva spoljnih poslova meta hakera tokom prekida rada Microsoft-ovih usluga

Ograničena operativna spremnost rezervnog sastava Bundesheera
-
 Najnovije prije 3 minuta
Minić: Čestitam mukom stečenu slobodu, čuvajmo je; Stevandić: Skupština će nastaviti da štiti nadležnosti Republike Srpske
-
 Najnovije prije 2 sata
Moldavija ujedinjenjem sa Rumunijom do članstva u EU?
-
 Najnovije prije 2 sata
Od početka godine u Srbiji zabeleženo 30 slučajeva malih boginja, od početka oktobra 25
-
 Najnovije prije 2 sata
Danas godišnjica Dejtonskog sporazuma